KI-Code-Governance2026
Membrane AI
Prüft KI-Diffs, maskiert gefundene Secrets und bewacht den Merge – Modelle optional.
Open Source · MIT · deterministischer Kern
Belege
- Services: 6 in Go, 1 in Python
- 7
- services/
- Standard-Analysebudget vor dem Fallback
- 1,2 s
- services/
orchestrator/ internal/ config/ config.go - Go-Testfunktionen
- 173
- **/
*_test.go - Einträge im Entscheidungslog
- 36
- docs/
DECISIONS.md
Jede Zahl stammt aus einer Datei im Repository – der Pfad steht darunter.
Das Problem
KI-Coding-Agenten sind schneller als das Review um sie herum, und klassische AppSec-Werkzeuge sehen ihren Code meist erst nach dem Commit oder im Pull Request. Ein LLM als Reviewer bringt eigene Probleme mit: Ein in den Diff gerutschter Schlüssel würde beim Modellanbieter landen, ein Review durch ein Spitzenmodell bei jedem Push ist teuer, und ein Merge-Gate muss sich das Vertrauen des Teams verdienen, bevor es blockieren darf.
Der Ansatz
Diffs kommen per Webhook oder gRPC-Stream und gelangen über Kafka zu einer Go-Saga, die eine Kette von Stufen in einem Zeitbudget von 1,2 Sekunden abarbeitet (Standardwert): Ein Treffer im Blake3-Cache überspringt die Kette, und sobald der Analyzer die erkannten Zugangsdaten maskiert hat, ersetzt die maskierte Kopie den Diff für jede weitere Stufe. Erst nach dieser Übergabe folgen die Modellebenen: Bis ein vLLM-Endpunkt gesetzt ist, arbeitet eine transparente Heuristik, und der Konsens aus Claude und Gemini läuft nur, wenn die lokale Ebene einen Diff als riskant einstuft und die Premium-Ebene mit API-Schlüsseln freigeschaltet ist; fällt die Modellstufe aus, trägt das Urteil eine Warnung, statt die Befunde des Analyzers zu verlieren. Jedes Urteil wird mit seinem ausgehenden Event in einer einzigen Postgres-Transaktion geschrieben; ist ein GitHub-Token gesetzt, werden Urteile zu einem Commit als Commit-Status und bei Pull Requests zusätzlich als PR-Kommentar gemeldet. Envoy-Edge, AST-Prüfungen und AWS-Deployment in der Topologie-Grafik sind Zielarchitektur, kein Code.
Was bereits steht
- Maskiert der Analyzer ein Secret, erhält jede weitere Stufe den maskierten Diff – ein Unit-Test sichert das ab
- Bei Fehler oder Timeout einer Pflichtstufe übernimmt ein lokaler Secret-Scan; versagt er, prüft ein Mensch
- Eine Policy-API prüft MCP-Tool-Aufrufe und lehnt Pakete ab, deren Name um ein Zeichen von beliebten abweicht
- Im Shadow-Modus meldet das Gate Blockaden, ohne dass der Check scheitert – erst beobachten, dann durchsetzen
Zielarchitektur
teilweise gebaut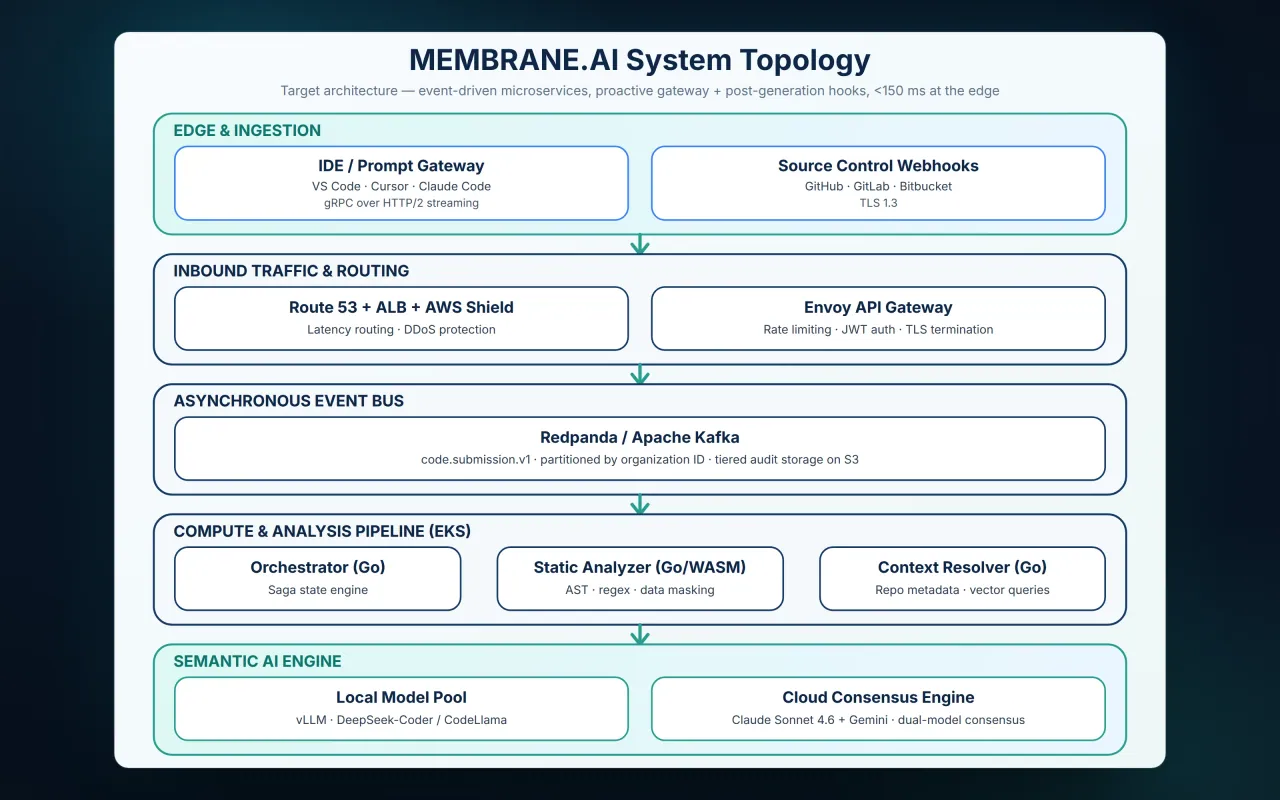
Die Landingpage des Repos stellt Membrane als Immunsystem für KI-Code vor; standardmäßig ist das genannte lokale Modell eine Stichwort-Heuristik, die Ebene mit Claude und Gemini bleibt aus.
Weitere Projekte aus 2026
- ThemenanalyseContextLensVerfolgt, worum es im Gespräch geht – und kann „uncertain“ sagen, statt zu raten.
- Relationales MLRealPathBeantwortet Prognosefragen aus verknüpften Tabellen – auf Leakage getestet und erklärt.
- Agent-AbsicherungAgentTwinFindet die Agenten-Regressionen, die ein 200 OK verbirgt – auf den Schritt genau.
- Mobile · KIUniversal AI AstroEine Astrologie-App, deren KI mit der Swiss Ephemeris berechnete Horoskope deutet.